Definisi Ringkas: Mengapa Keamanan Siber Adalah Kelangsungan Hidup Bisnis?
Keamanan website (website security) adalah serangkaian protokol teknis, konfigurasi server, dan kebijakan operasional yang diterapkan untuk melindungi aset digital, basis data pelanggan, dan reputasi bisnis Anda dari akses ilegal, infeksi malware, peretasan (*hacking*), serta pencurian data rahasia. Bagi pelaku usaha, keamanan siber bukan lagi opsional, melainkan pondasi utama penjaga kepercayaan konsumen.
Mitos Berbahaya: "Website Saya Masih Kecil, Tidak Akan Diretas"
Salah satu kekeliruan paling umum di kalangan pemilik UMKM adalah meyakini bahwa peretas (*hacker*) hanya mengincar website korporasi multinasional atau perbankan. Fakta di lapangan menunjukkan sebaliknya:
Sebagian besar peretasan di dunia maya tidak dilakukan secara manual oleh manusia, melainkan oleh botnet otomatis yang memindai jutaan website di internet setiap harinya untuk mencari celah keamanan yang belum ditambal. Begitu menemukan celah pada website kecil Anda, peretas akan mengeksploitasinya untuk berbagai tujuan jahat:
- Injeksi Malware Judi Online (SEO Spam Defacement): Menyisipkan ribuan halaman tersembunyi yang mempromosikan situs judi online, merusak reputasi domain Anda seketika hingga diblokir oleh Google Safe Browsing dan Kominfo.
- Pencurian Data Transaksi Pelanggan: Memasang skrip pelacak (*credit card skimmer*) pada formulir pemesanan untuk mencuri nomor kontak, alamat, dan data pribadi pelanggan Anda.
- Penyalahgunaan Server Sebagai Mesin Spam: Memanfaatkan akun email hosting Anda untuk mengirimkan jutaan email penipuan (*phishing*), yang berakibat alamat IP server Anda masuk ke daftar hitam (blacklist) global.
10 Checklist Keamanan Website Bisnis yang Wajib Diterapkan di 2026
Pastikan Anda menerapkan sepuluh langkah perlindungan berlapis berikut ini pada seluruh aset website perusahaan Anda:
1. Wajib Gunakan Enkripsi SSL/TLS (HTTPS) Penuh
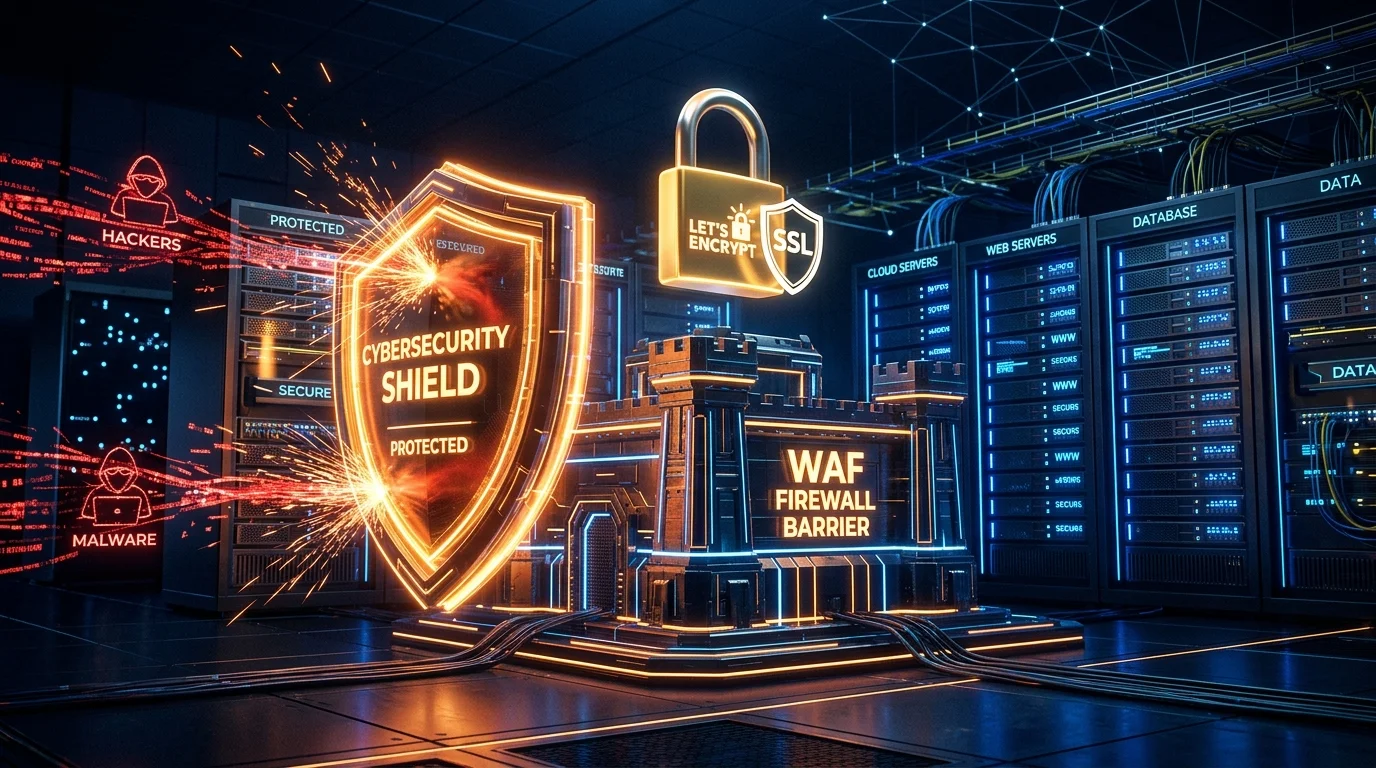
Sertifikat SSL (Secure Sockets Layer) mengenkripsi jalur komunikasi data antara peramban pengguna dan server hosting Anda. Tanpa SSL, peramban modern seperti Google Chrome akan menampilkan peringatan mencolok bertuliskan "Not Secure", yang seketika membuat calon pembeli takut dan membatalkan pesanan.
2. Terapkan Autentikasi Dua Faktor (2FA) di Akun Administrator
Penggunaan kata sandi saja sudah tidak lagi mencukupi di tahun 2026. Aktifkan fitur Two-Factor Authentication (2FA) pada halaman login admin CMS dan area cPanel menggunakan aplikasi autentikator (Google Authenticator atau Microsoft Authenticator). Dengan 2FA, peretas tidak akan bisa masuk meskipun berhasil menebak kata sandi Anda.
3. Aktifkan Web Application Firewall (WAF) & ModSecurity
WAF bertindak sebagai perisai penyaring di depan server Anda, memeriksa setiap paket permintaan yang masuk dan memblokir secara otomatis serangan umum seperti SQL Injection, Cross-Site Scripting (XSS), dan Local File Inclusion (LFI) sebelum sempat menyentuh kode aplikasi website.
4. Terapkan Kebijakan Pencadangan Data Otomatis (3-2-1 Backup Rule)
Sistem keamanan terbaik sekalipun tidak pernah 100% kebal dari musibah. Pastikan hosting Anda memiliki pencadangan data harian otomatis yang disimpan di lokasi terpisah (offsite storage). Prinsip pencadangan 3-2-1 menjamin Anda memiliki salinan data cadangan yang siap dipulihkan kapan pun bencana terjadi.
5. Rutin Memperbarui Versi PHP, Core CMS, Tema, dan Plugin
Lebih dari 90% kasus website WordPress yang diretas disebabkan oleh kelalaian memperbarui plugin dan tema lama yang celah keamanannya sudah bocor ke publik. Selalu perbarui versi PHP ke rilis stabil terbaru (PHP 8.2 atau 8.3) yang dilengkapi perbaikan keamanan terkini.
6. Batasi Percobaan Login Gagal & Blokir Akses xmlrpc.php
Gunakan perlindungan pembatasan login (*login rate limiting*) untuk memblokir alamat IP yang gagal memasukkan kata sandi lebih dari 3–5 kali berturut-turut. Nonaktifkan pula antarmuka xmlrpc.php jika tidak digunakan, karena file ini merupakan sasaran empuk serangan brute-force amplifikasi.
7. Gunakan Pemindai Malware Real-Time (Imunify360)
Server hosting modern di DutaSpace dilengkapi dengan piranti lunak keamanan enterprise Imunify360. Sistem ini memindai setiap file yang diunggah secara otomatis, membersihkan script backdoor berbahaya secara real-time, dan memblokir lalu lintas dari jaringan botnet berbahaya.
8. Kunci Hak Akses Berkas (File & Directory Permissions)
Pastikan hak akses berkas diatur sesuai standar keamanan industri: 755 untuk seluruh folder/direktori dan 644 untuk seluruh file kode. Jangan pernah memberikan izin 777 yang membuka celah bagi skrip asing untuk menulis file liar di server Anda.
9. Gunakan Kata Sandi Kuat dan Unik Antar Layanan
Hindari penggunaan kata sandi yang mudah ditebak seperti tanggal lahir, nama bisnis, atau kata sandi yang sama persis untuk akun hosting, email, dan panel admin CMS. Manfaatkan perangkat lunak pengelola kata sandi (*password manager*) untuk membuat kombinasi 16+ karakter acak.
10. Sembunyikan Informasi Versi Sistem (Security by Obscurity)
Hapus tag generator versi WordPress pada header HTML agar penyerang tidak dapat langsung mengidentifikasi versi sistem yang Anda gunakan untuk mencari celah eksploitasi spesifik.
Tabel Matriks: Ancaman Siber Umum vs Solusi Perlindungan DutaSpace
| Tipe Ancaman Siber | Dampak Terhadap Bisnis | Mekanisme Pertahanan DutaSpace |
|---|---|---|
| Brute-Force & Credential Stuffing | Pembajakan akun admin, server overload | Rate Limiting Otomatis + Proteksi 2FA |
| Injeksi Malware & Backdoor Script | Website diblokir Google, SEO spam judi | Imunify360 Real-Time Anti-Malware Cleaner |
| Serangan DDoS Jaringan & Aplikasi | Website down total, pengunjung hilang | Mitigasi DDoS Berlapis Tier-3 Jakarta Data Center |
| Cross-Account Infection (Server Sebelah) | Tertular malware dari pengguna lain | CloudLinux CageFS Virtual Container Isolation |
| Kehilangan Data Akibat Human Error | File terhapus, basis data rusak permanen | Automated Offsite Daily Backup dengan 1-Click Restore |
Pertanyaan yang Sering Diajukan (FAQ)
Apakah tim DutaSpace bisa membantu membersihkan malware jika website saya sebelumnya terinfeksi di hosting lama?
Ya. Saat proses migrasi ke DutaSpace, tim teknis kami akan melakukan pemindaian menyeluruh dan membantu membersihkan skrip malware serta file mencurigakan agar website Anda dapat beroperasi kembali dalam kondisi bersih dan aman.
Apakah saya perlu membeli plugin keamanan berbayar tambahan?
Dengan perlindungan server-level dari Imunify360, WAF ModSecurity, dan isolasi CloudLinux CageFS yang sudah aktif secara native di hosting DutaSpace, Anda tidak wajib membeli plugin keamanan pihak ketiga yang mahal dan sering kali membebani kinerja RAM server Anda.
Kesimpulan: Keamanan Siber Adalah Investasi Keberlanjutan Usaha
Biaya untuk mencegah peretasan selalu jauh lebih murah daripada kerugian finansial dan hilangnya reputasi ketika data pelanggan Anda bocor atau website Anda dinonaktifkan oleh mesin pencari. Menerapkan checklist keamanan website di atas memberikan ketenangan pikiran bagi Anda untuk fokus membesarkan omzet bisnis.
Lindungi aset digital perusahaan Anda bersama DutaSpace. Nikmati perlindungan keamanan berlapis enterprise, pemindaian malware otomatis harian, dan infrastruktur hosting andal yang siap menjaga kelangsungan bisnis Anda setiap detik. Konsultasikan audit keamanan website Anda sekarang.